
Platform
Gouverner Azure comme un seul système
La posture de sécurité, les coûts, les accès, la gouvernance et la conformité vivent chacun dans leur propre panneau Azure et leur propre export. Governator les réunit en un seul modèle de ce qui existe, de qui en est propriétaire, de ce que cela coûte, de ce qui est risqué et de ce qui doit suivre.
Ce que fait Governator
Governator collecte les données de configuration, de sécurité, d'accès, de coûts et d'activité de vos abonnements Azure et les ramène à une représentation unique de votre environnement. Chaque module ci-dessous lit cette même représentation : une ligne de coût, une attribution de rôle et un écart de conformité peuvent donc désigner la même ressource et le même propriétaire.
Vue d'ensemble
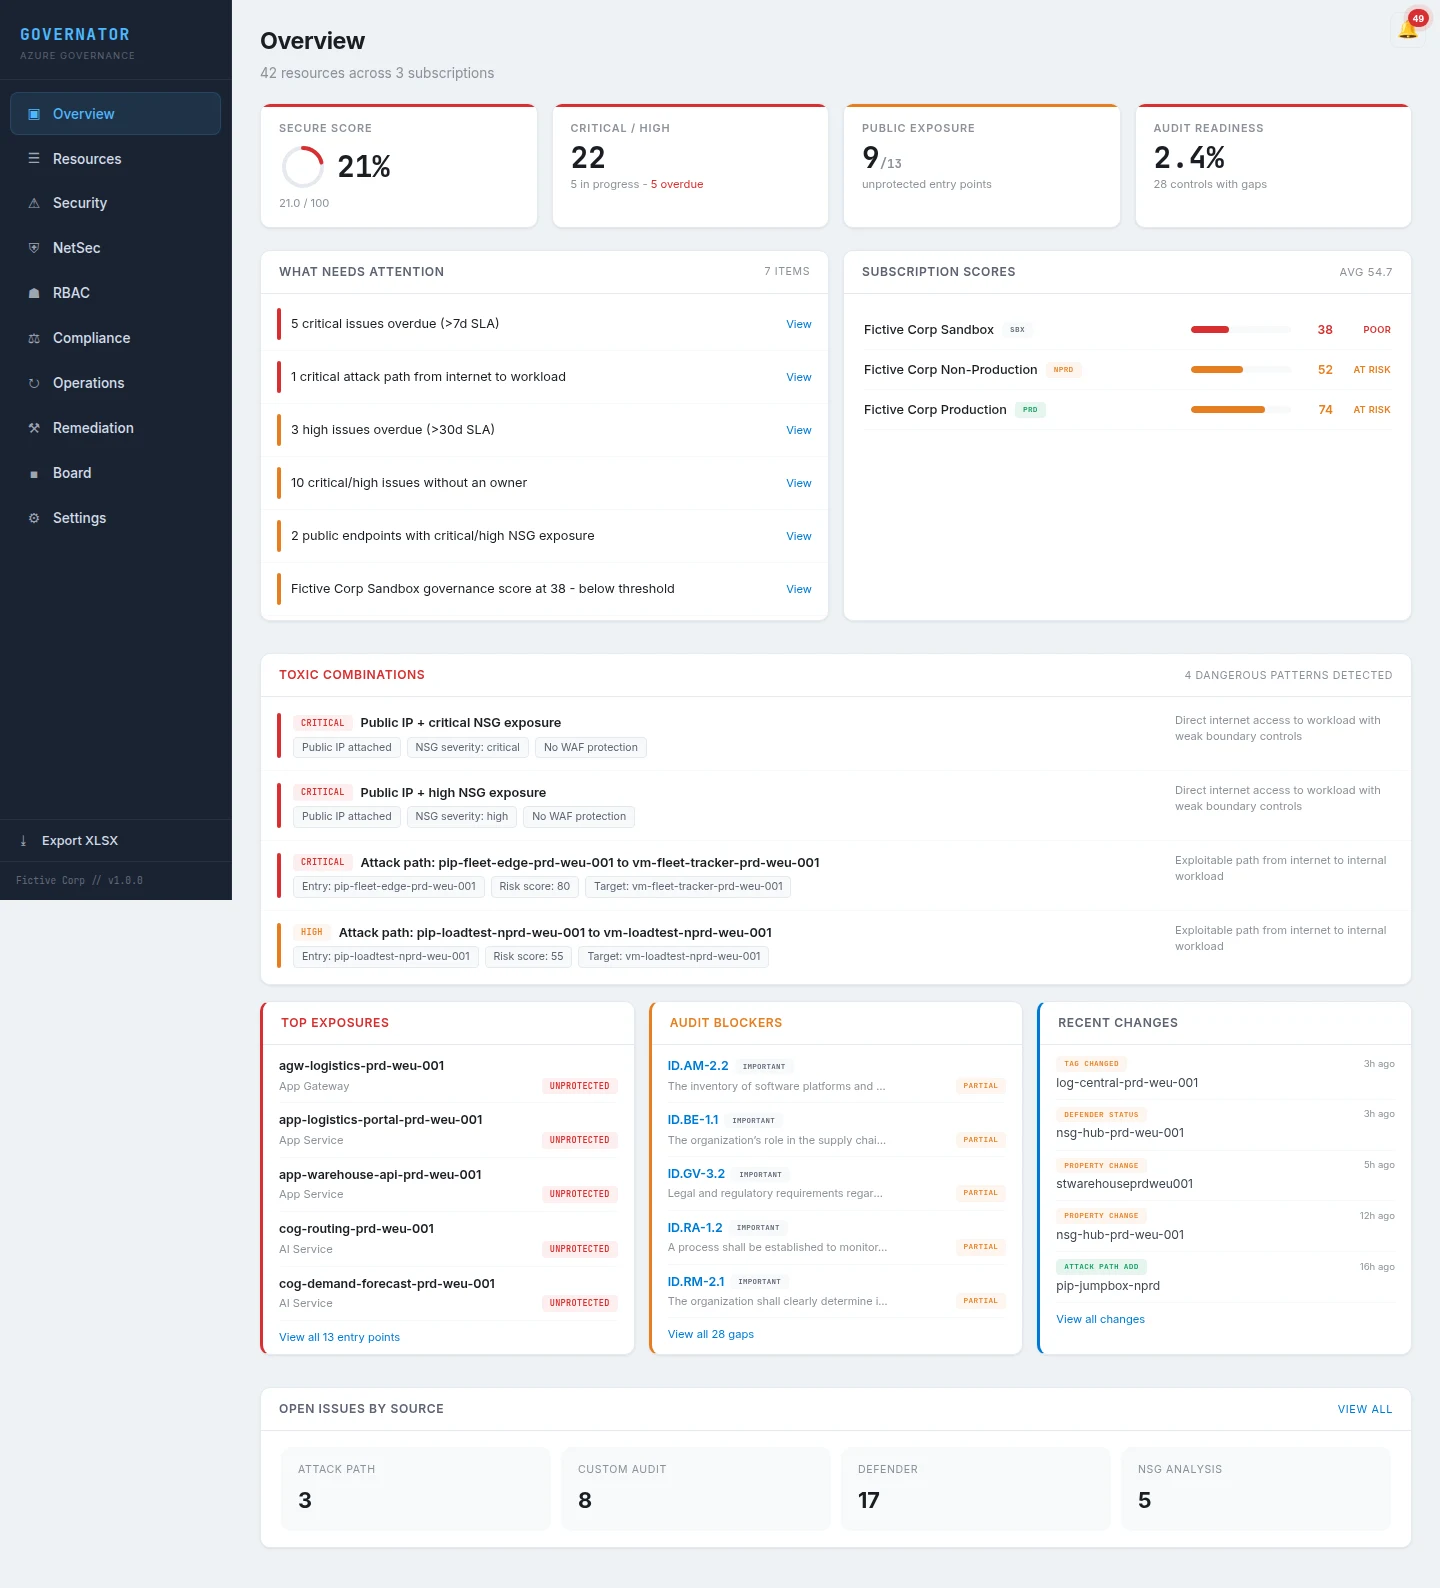
Où en est l'environnement aujourd'hui : risque, dépenses, exposition, changements récents et ce qui demande une attention en premier, sur tous les abonnements concernés.
FinOps
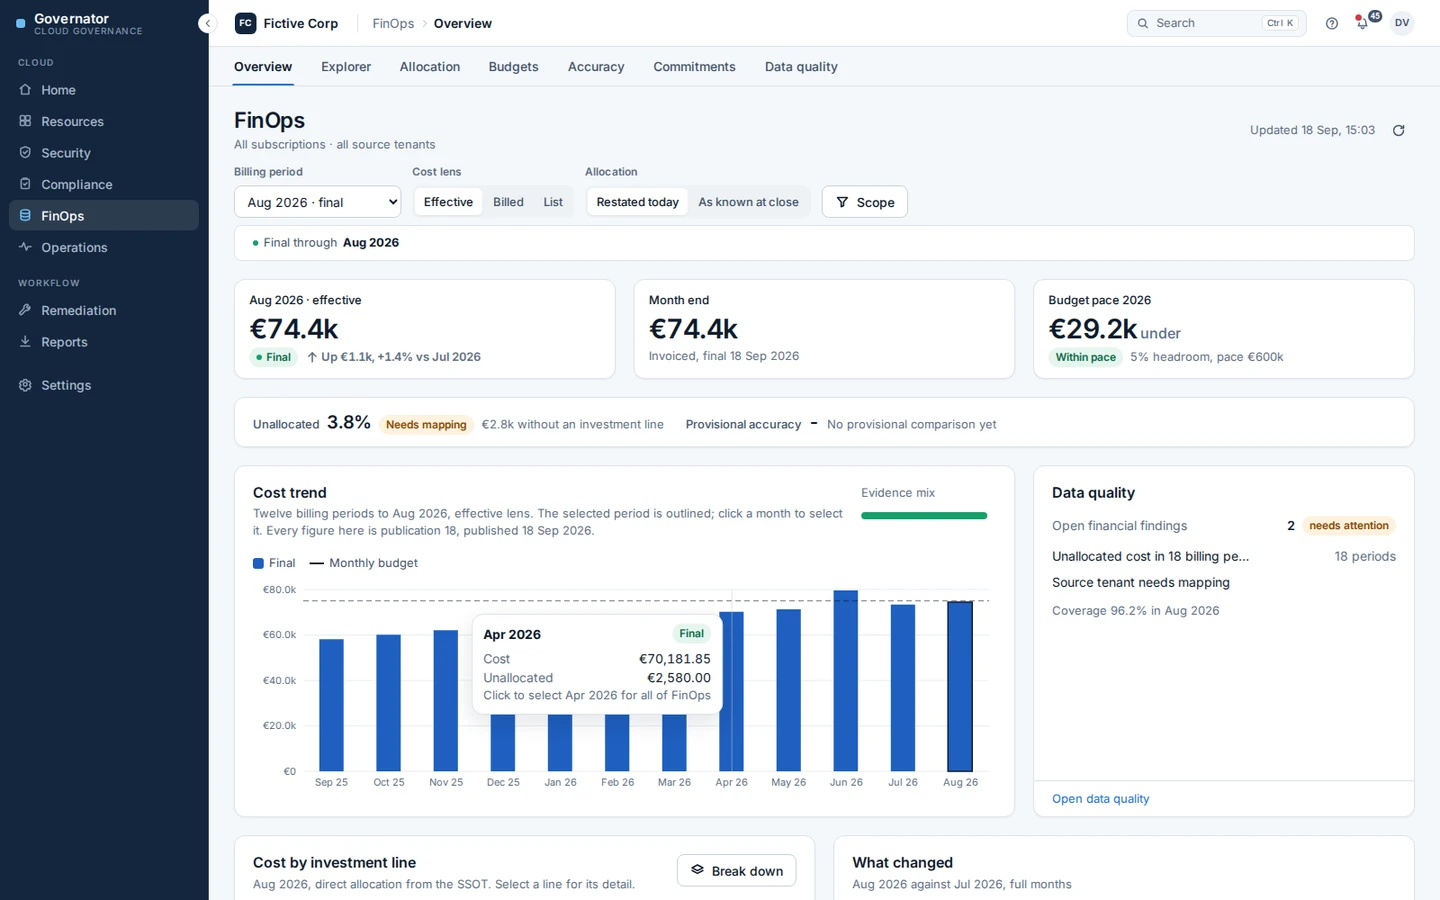
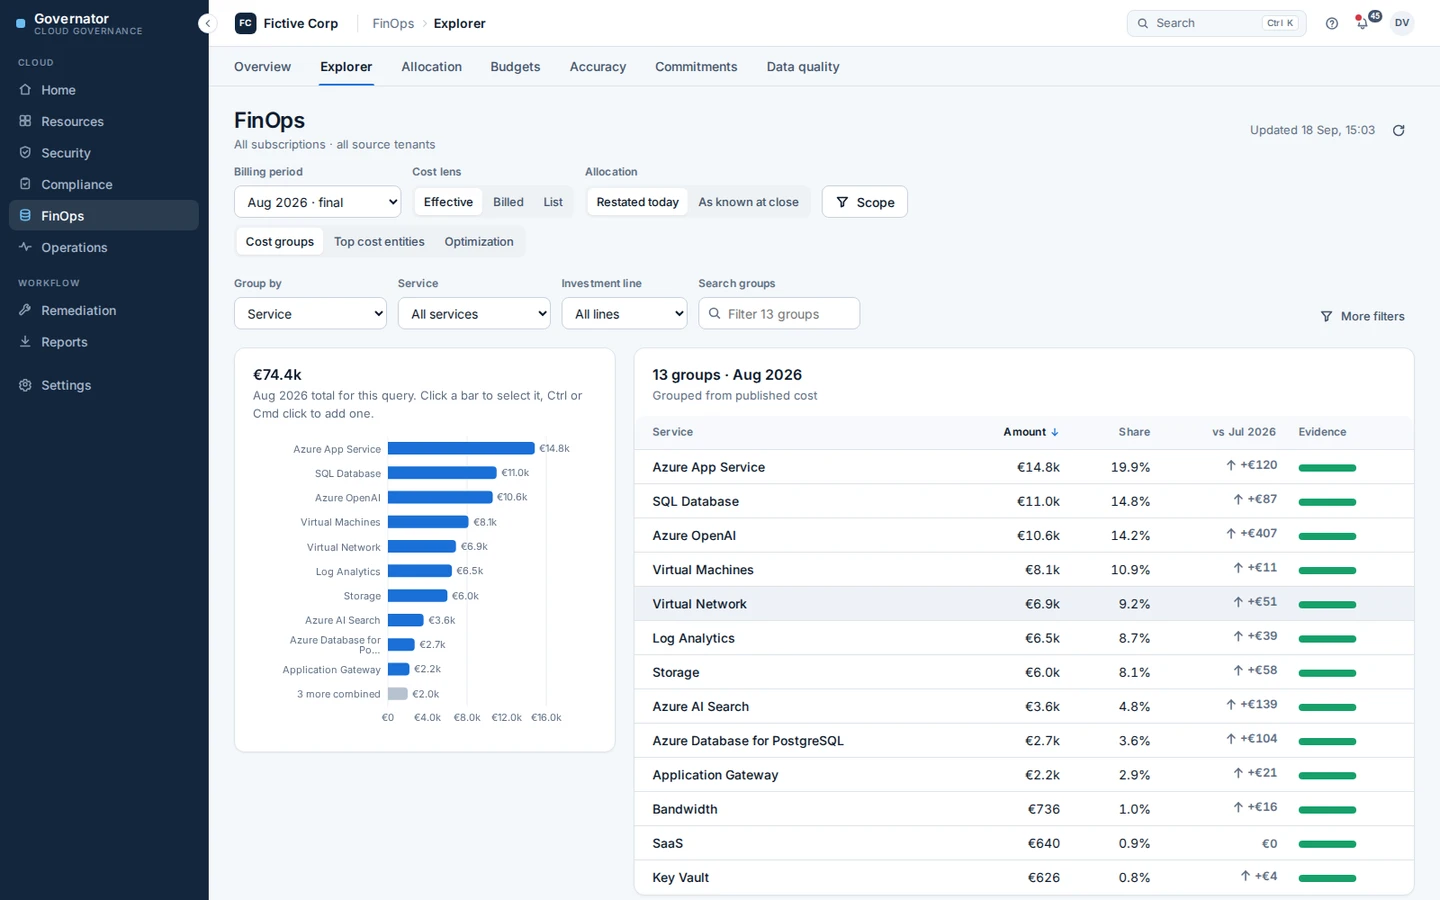
Les coûts avec leur contexte. Répartition vers les équipes et services qui les portent, budgets rattachés à un propriétaire, couverture des engagements, anomalies, et descente d'une ligne de facture jusqu'à la ressource.
Sécurité
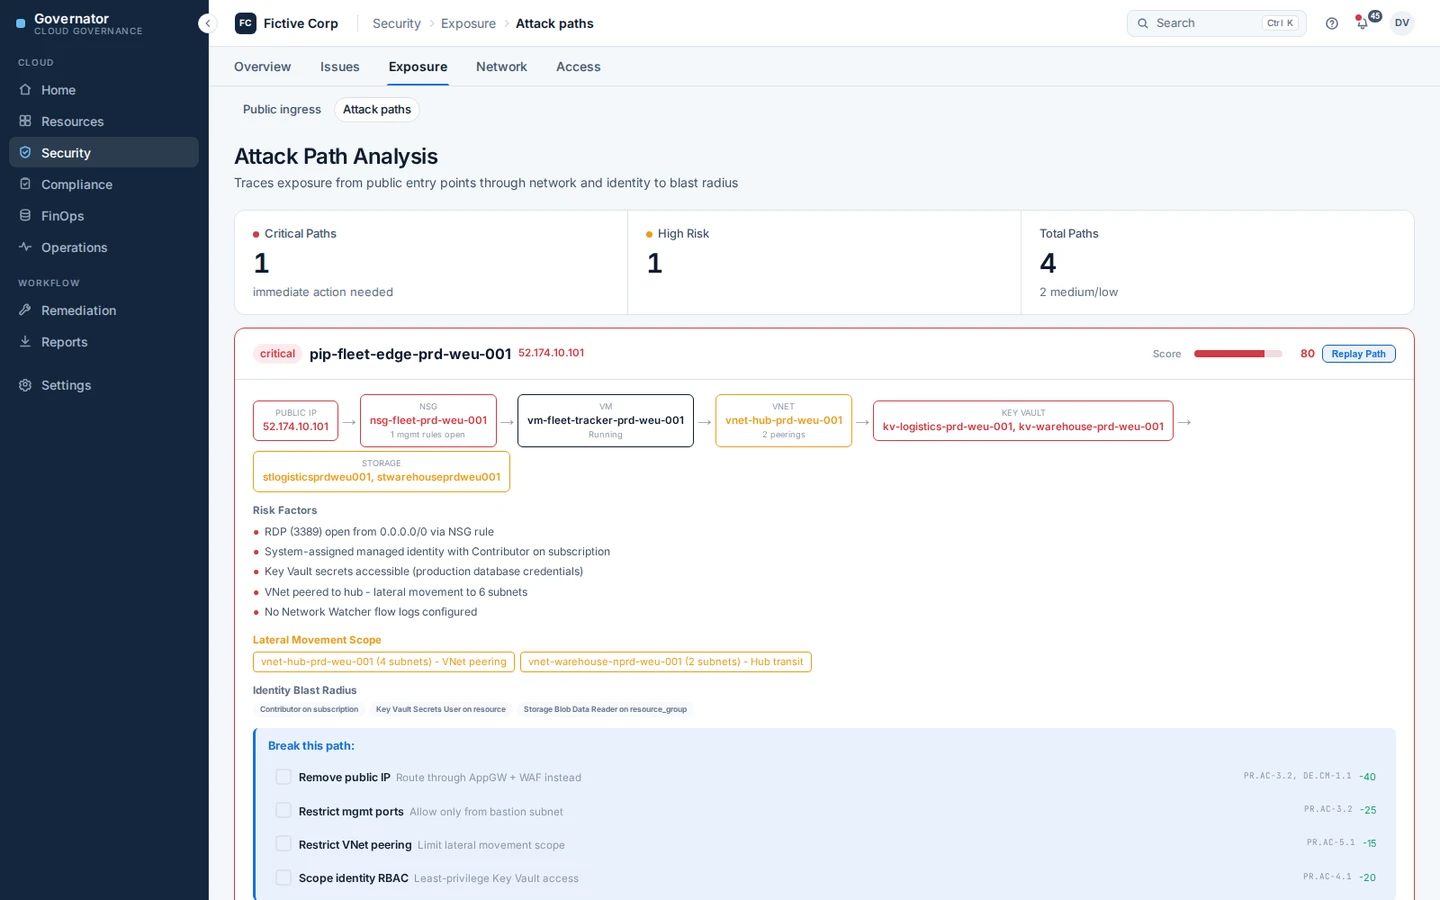
Constats Defender, exposition publique, configuration WAF et pare-feu, analyse NSG et chemins d'attaque, notés et priorisés plutôt qu'énumérés.
Identité et accès
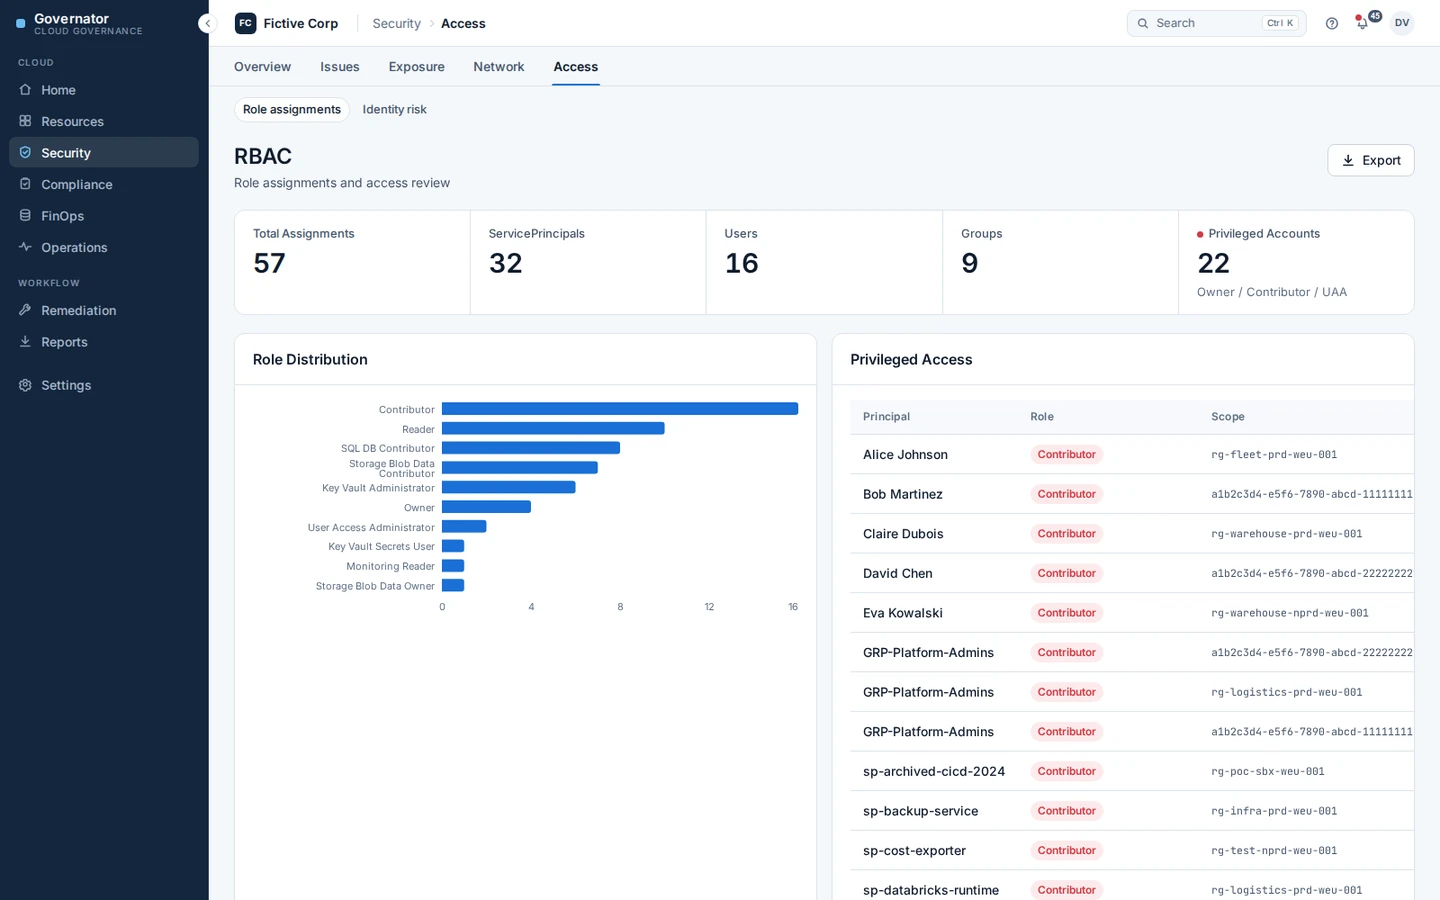
Qui détient quel rôle, à quelle portée, et pourquoi. Les attributions que personne n'utilise, les privilèges permanents, et les combinaisons qui ne deviennent dangereuses qu'ensemble.
Conformité et assurance
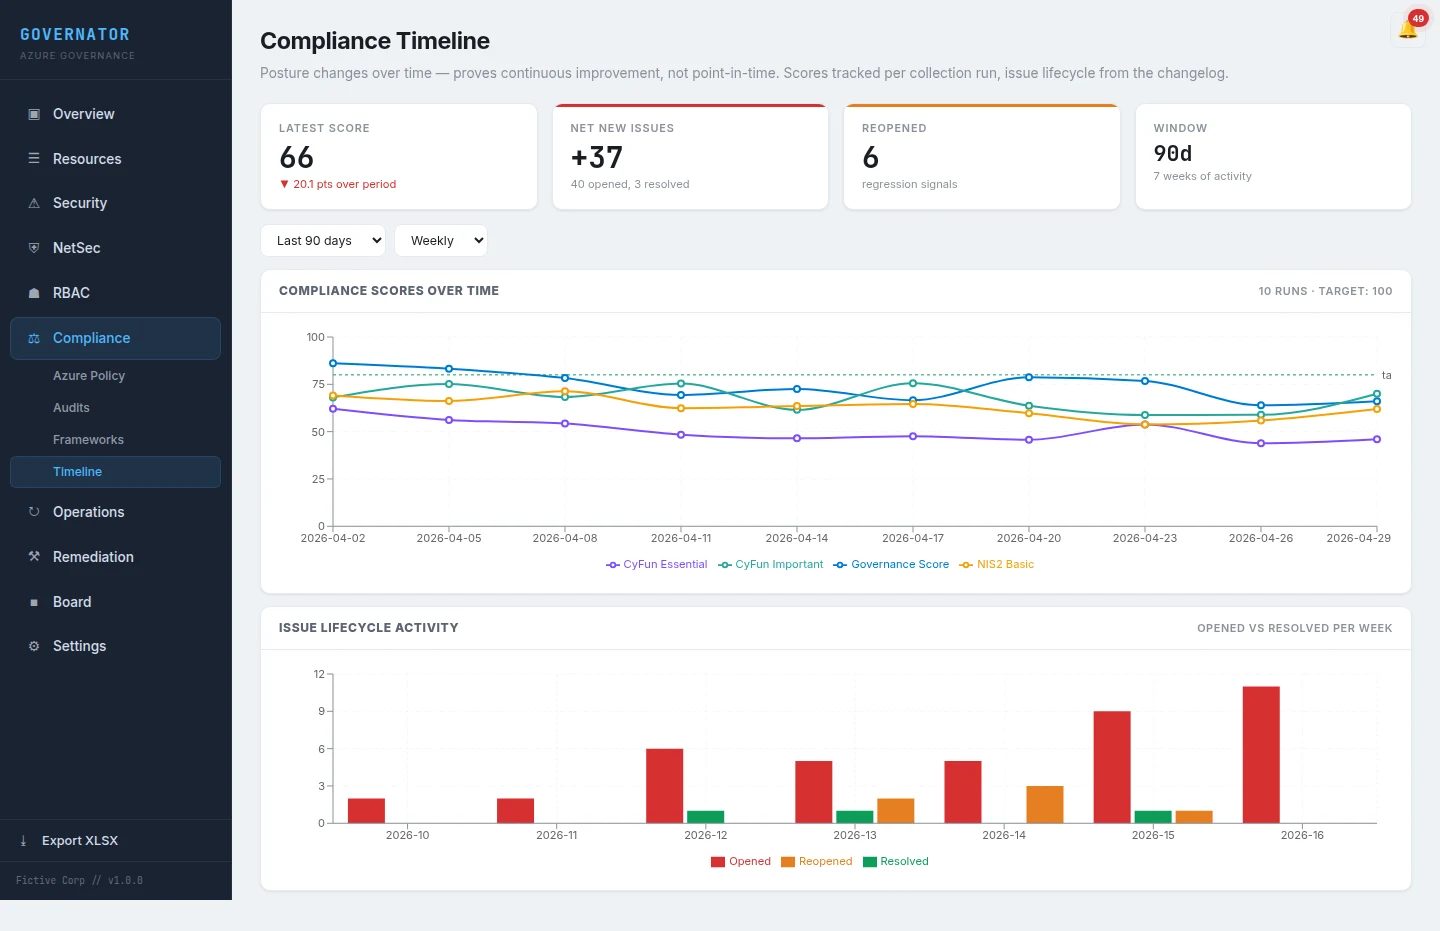
Mapping des contrôles CyFun, NIS2 et DORA avec interprétation, une piste de preuves avec attestations et dates de revue, et un export prêt pour l'audit.
Gouvernance
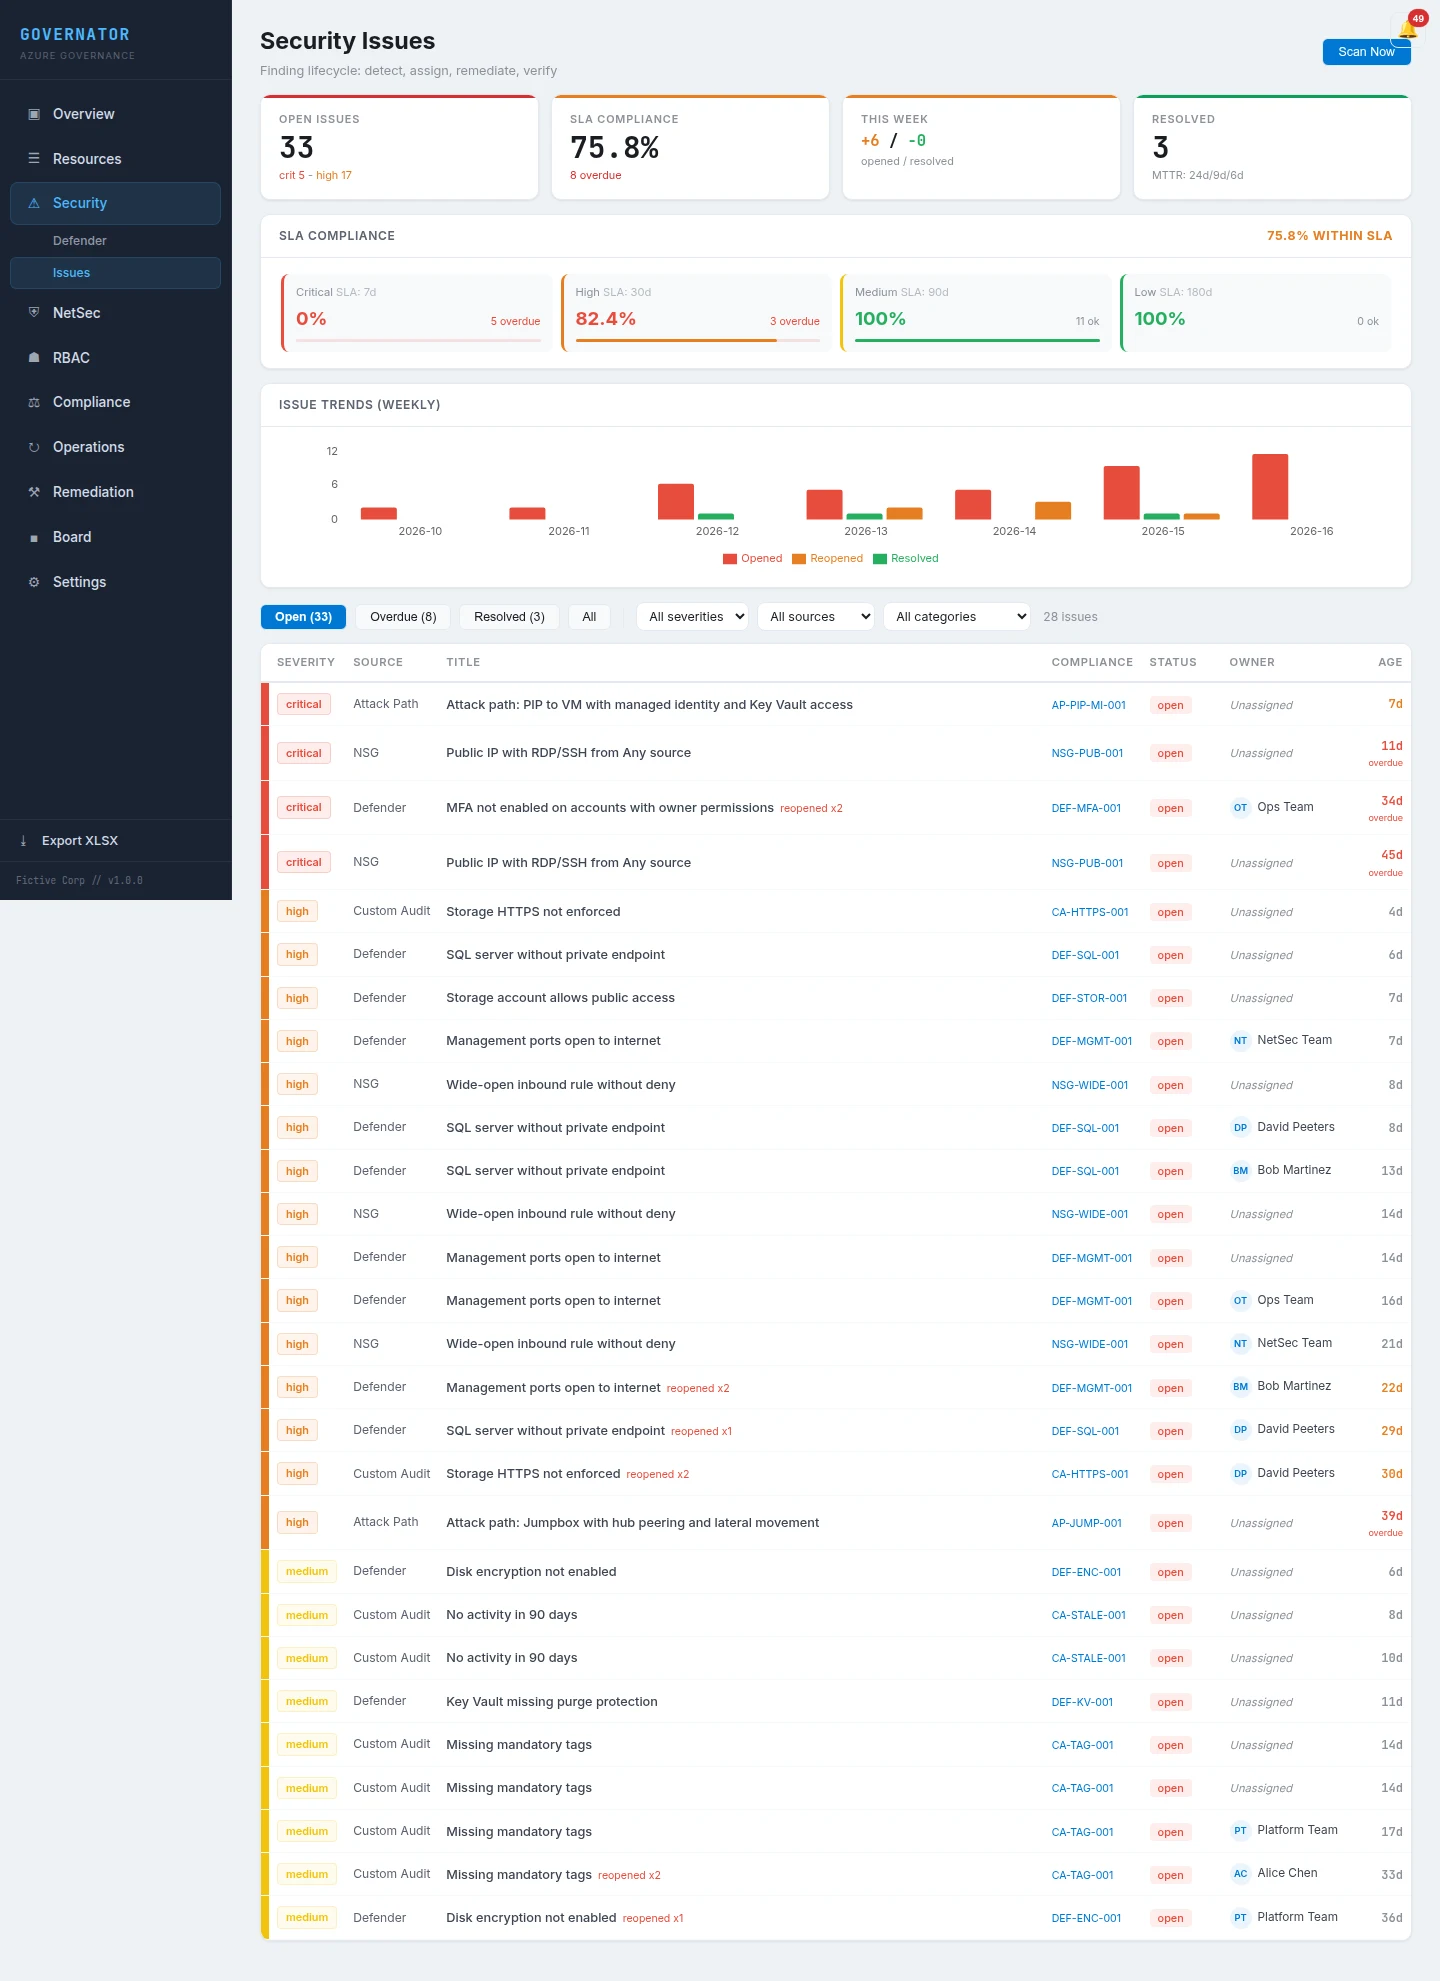
Conformité des policies, qualité du tagging, propriété, exceptions, et le flux de traitement qui clôture les constats au lieu de les rapporter.
Un seul modèle sous les modules
Ces six modules ne sont pas six outils derrière une même connexion. Azure expose la configuration via Resource Graph, la sécurité via Defender, les dépenses via Cost Management, les accès via RBAC et les changements via l'Activity Log, chacun avec ses identifiants, sa forme et sa propre idée de ce qu'est une ressource. Governator les normalise en une représentation qui lui appartient : un abonnement, une ressource, un propriétaire et une ligne de coût signifient la même chose dans chaque module.
C'est ce qui rend les questions transversales exploitables. Quelles ressources sans propriétaire sont aussi les plus coûteuses. Si l'attribution de rôle qui a fait échouer un contrôle appartient à l'équipe qui paie un environnement inutilisé. Lesquels des changements du mois dernier ont déplacé à la fois la dépense et le risque.
FinOps, et là où Azure Cost Management s'arrête
Azure Cost Management est le système de référence de ce qu'Azure vous a facturé, et Governator ne le remplace pas. Governator lit ces données et construit autour le modèle de fonctionnement : qui porte le coût, sur quel budget, sous quelle responsabilité, avec le contexte de la ressource et de la gouvernance.
| Azure Cost Management | Governator FinOps |
|---|---|
| Qu'est-ce qu'Azure a facturé ? | Qui doit porter ce coût ? |
| Vues par abonnement, groupe de ressources et ressource | Répartition selon la structure réelle de l'organisation |
| Budgets Azure | Budgets rattachés à un propriétaire nommé |
| Ventilation des coûts | Coûts avec le contexte ressource, gouvernance et sécurité |
| Données de réservations et d'engagements | Couverture des engagements dans le modèle de fonctionnement |
| Tags comme métadonnées Azure | Tags confrontés à qui est responsable |
| Une anomalie de coût | Une anomalie avec son propriétaire, sa ressource et son historique |
Les mois clôturés sont rapprochés des données de facturation et publiés comme définitifs. Le mois en cours est une vue provisoire, remplacée à la clôture de la facture, afin qu'une surprise mensuelle se ramène à une ressource et un propriétaire pendant qu'il est encore temps d'agir.
Pour qui
Equipes sécurité
Sécurité opérationnelle au quotidien : assessment WAF, analyse d'exposition publique, audit RBAC, triage des findings Defender, workflows d'exemptions, alertes de drift, suivi des nettoyages. Des informations actionnables, pas seulement des tableaux de bord.
Équipes plateforme et finance
Des coûts répartis selon la structure réelle de l'organisation, une propriété budgétaire qui survit à une réorganisation, la couverture des engagements, la qualité du tagging, et le détail qui ramène une surprise mensuelle à une ressource et un propriétaire.
Direction et audit
Preuves de conformité, mapping CyFun/NIS2, reporting pour la direction, exports prêts pour l'audit, narratifs de lacunes. Preuves et responsabilité pour les personnes qui doivent signer.
Comment ça fonctionne
Collecte de données
- ✓ Resource Graph (subscriptions, resources, tags, properties)
- ✓ Defender for Cloud (CSPM assessments, secure scores)
- ✓ Azure Policy (compliance states, definition resolution)
- ✓ RBAC (role assignments, principal resolution via MS Graph)
- ✓ Activity Log (90-day activity per resource)
- ✓ Cost Management (billing data, service breakdown)
- ✓ WAF Policies (CRS rules, paranoia level, exclusions)
- ✓ Azure Firewall (rule collection groups, DNAT exposure)
- ✓ Storage Metrics (transactions, capacity, egress)
- ✓ Tag Compliance, Cleanup Detection, Change Detection
Assessment assisté par IA
- ✓ Narratif de lacune généré par contrôle pour revue par l'auditeur
- ✓ Inspection approfondie des comptes de stockage avec détection de données personnelles
- ✓ Classification de la criticité des ressources et de la sensibilité des données
- ✓ Assessment de sécurité WAF avec score de protection effectif
- ✓ Rédaction de justifications d'exemption Defender
How Governator is different
Defender / Policy / Secure Score tell you
- • What is misconfigured
- • What is exposed
- • What is non-compliant technically
Governator adds
- ✓ CyFun/NIS2 control mapping with interpretation
- ✓ Ownership and remediation workflow per finding
- ✓ Evidence trail with attestations and review dates
- ✓ Executive summary and audit-ready export
- ✓ One place to track technical and compliance meaning
La profondeur conformité, conservée
Defender vous dit ce qui ne va pas. Governator vous dit ce que cela signifie pour CyFun ou NIS2, qui en est propriétaire, ce qui a changé depuis la dernière évaluation, et quelle preuve l'atteste. C'est le problème pour lequel Governator a été construit, et l'élargissement de la plateforme ne l'a pas dilué.
Le mapping des contrôles s'appuie sur le référentiel CCB CyberFundamentals, les exigences de l'article 21 de NIS2 et les obligations de risque TIC de DORA, avec une interprétation attachée à chaque contrôle plutôt qu'une liste brute à dérouler.
Example: from Defender finding to audit evidence
Defender for Cloud flags a storage account with public blob access enabled
Governator maps it to CyFun PR.AC-3 (access control) and NIS2 Art. 21(2)(d) (access management policies)
The finding is assigned to the subscription owner with a 14-day remediation SLA
If the public access is intentional, the owner files an exemption with business justification and review date
The corrected or exempted state is included in the next audit evidence pack with full history
Des coûts d'audit récurrents à l'assurance continue
NIS2 et DORA sont des obligations durables, pas des certifications ponctuelles. Les mesures de l'Article 21 NIS2 doivent être mises en œuvre et maintenues, avec, dans le régime belge, un rapport d'avancement annuel. DORA impose une gestion continue des risques ICT, des tests obligatoires de résilience opérationnelle et un registre de tiers à jour. L'audit ne s'arrête jamais vraiment.
La plupart des organisations y répondent par des évaluations de readiness récurrentes : tous les douze mois, une mission de conseil externe, un nouveau PDF, un nouveau cycle budgétaire. C'est dans la dérive entre deux évaluations que la plupart des défaillances apparaissent. Governator inverse ce modèle. Une évaluation initiale pour fixer la baseline, puis l'assurance continue en managed service. Les preuves se régénèrent à la demande. Le budget récurrent finance la chaîne d'outils qui produit des livrables prêts pour l'audit, plutôt que la commande annuelle d'un nouveau livrable de conseil.
- ✓ Remplace la mission externe annuelle de readiness par une collecte de données continue.
- ✓ Génère des dossiers de preuves frais à la demande pour le prochain audit, la revue trimestrielle ou la mise à jour direction.
- ✓ Alerte sur les dérives entre deux évaluations, là où les défaillances réelles se produisent.
- ✓ Garde le budget récurrent dans la chaîne d'outils, plutôt que dans des prestations de conseil répétées.
Assessment ou assurance continue ?
Governator alimente les deux. Un assessment de préparation CyFun/NIS2 est une mission ponctuelle qui utilise Governator pour produire un instantané de conformité avec interprétation experte. Pour les organisations qui ont besoin d'une visibilité continue, Governator tourne en continu comme service géré avec collecte régulière, détection de drift et reporting pour la direction.
La plupart des organisations commencent par un assessment et passent à l'assurance continue quand elles voient la valeur de la piste de preuves.
Aller plus loin
NIS2 sur Azure
Cartographie Article 21 et preuves
Cartographie par mesure, calendrier belge, et ce que Microsoft ne fournit pas sur NIS2.
CyFun sur Azure
Assurance Basic, Important, Essential
748 liaisons contrôle-preuve, exports par niveau et narratifs d'écart pour CyberFundamentals.
DORA sur Azure
Risque ICT, résilience et tiers
Les quatre piliers DORA sur Azure, avec registre des tiers continu et trace des tests de résilience.
Comparaison
Defender for Cloud vs Governator
Où Defender s'arrête sur NIS2 et CyFun, et la couche que Governator ajoute par-dessus.
Sur le blog
Commencez par un Azure Health Check piloté par Governator
Pas sûr par où commencer ? Une revue rapide d'architecture vous donne une image claire. Sans engagement.
- ✓ Scorecard des risques : identité, réseau, gouvernance et sécurité
- ✓ Top 10 des problèmes classés par impact et effort
- ✓ Feuille de route 30-60-90 jours avec quick wins